Gestion du parc informatique
1. Contexte et Objectifs
La fusion entre Solutech et Horizon a entraîné la constitution d’un système d’information hétérogène, composé de postes, serveurs et logiciels issus de deux patrimoines distincts, avec des pratiques de gestion parfois divergentes.
-
Dans ce contexte, l’objectif principal était de reprendre le contrôle du patrimoine informatique afin de :
-
Obtenir une vision claire et centralisée des actifs (matériels et logiciels)
-
Réduire les risques liés à l’ombre IT et aux installations non maîtrisées
-
Poser les bases d’une gouvernance commune post‑fusion
-
Faciliter les audits, la conformité et la prise de décision
GLPI a été retenu comme outil central de cette reprise en main, jouant le rôle de référentiel unique du parc.
2. Besoins identifiés
Recensement automatisé
Le volume et la diversité des équipements rendaient un inventaire manuel irréaliste. Il était nécessaire de :
-
Automatiser la remontée des informations matérielles et logicielles
-
Garantir la fiabilité et l’actualisation régulière des données
-
Limiter l’intervention humaine pour réduire les erreursconformité logicielle et gouvernance des accès.
Conformité logicielle
La fusion a mis en évidence des écarts importants en matière de licences et de versions logicielles. Les besoins portaient sur :
-
L’identification des logiciels installés sur chaque poste
-
Le suivi des versions et des licences
-
La détection des logiciels non autorisés ou obsolètes
Gouvernance des accès
La gestion des droits devait refléter la nouvelle organisation issue de la fusion, avec :
-
Une séparation claire des périmètres de responsabilité
-
Une traçabilité des actions réalisées dans l’outil
-
Le respect du principe du moindre privilège
3. Solution technique
Le choix s’est porté sur le couple Debian en ligne de commande et GLPI pour plusieurs raisons. Debian CLI
-
Légèreté : absence d’interface graphique, consommation minimale de ressources
-
Stabilité : distribution reconnue pour sa robustesse en environnement serveur
-
Sécurité : mises à jour maîtrisées et surface d’attaque réduite
-
Standard industriel : largement utilisé et documenté
GLPI
-
Outil open source mature et éprouvé
-
Couverture fonctionnelle complète (inventaire, gestion de parc, utilisateurs, droits)
-
Large écosystème de plugins
-
Adoption fréquente en milieu professionnel, facilitant la maintenance et la montée en compétences
Ce couple permet une solution fiable, maintenable et alignée avec les bonnes pratiques d’administration système.
4. Réalisation
Installation de l'agent.
Un agent GLPI a été déployé sur les postes et serveurs afin de :
-
Collecter automatiquement les informations matérielles (CPU, RAM, disques, périphériques)
-
Remonter l’inventaire logiciel
-
Mettre à jour régulièrement les données dans GLPI
Le déploiement a été standardisé pour garantir l’homogénéité des remontées.
Cloisonnement par entités
Les entités GLPI ont été utilisées pour refléter l’organisation issue de la fusion :
-
Séparation logique entre les périmètres Solutech et Horizon
-
Possibilité de gérer des règles, utilisateurs et ressources distinctes
-
Préparation à une gouvernance évolutive (fusion progressive ou maintien de l’indépendance)
Ce cloisonnement renforce la lisibilité et limite les risques d’erreurs de manipulation inter‑entités.
Configuration du RBAC (profils)
La gestion des accès repose sur un RBAC (Role Based Access Control) strict :
-
Création de profils adaptés aux rôles (administrateur, technicien, lecteur, etc.)
-
Attribution de comptes nominatifs à chaque utilisateur
-
Suppression des comptes génériques
Cette approche garantit :
-
L’imputabilité des actions
-
Une traçabilité complète des modifications
-
Le respect des principes de sécurité et d’auditabilité
Sécurisation HTTPS et durcissement PHP
Lorsque mis en œuvre, des mesures complémentaires ont été appliquées :
-
Activation du HTTPS pour chiffrer les échanges entre les agents, les utilisateurs et le serveur GLPI
-
Configuration de certificats pour éviter les interceptions de données
-
Durcissement de PHP (désactivation de fonctions à risque, paramètres sécurisés)
Ces actions renforcent la sécurité globale de la plateforme et réduisent l’exposition aux vulnérabilités applicatives.
5. Preuves de réalisation
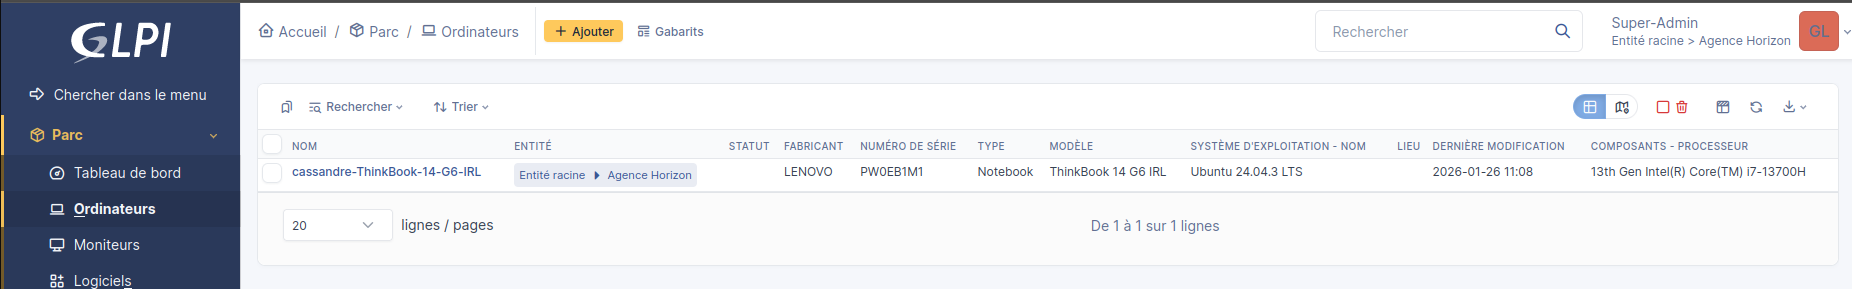
Capture de mon ordinateur dans l'Entité Horizon
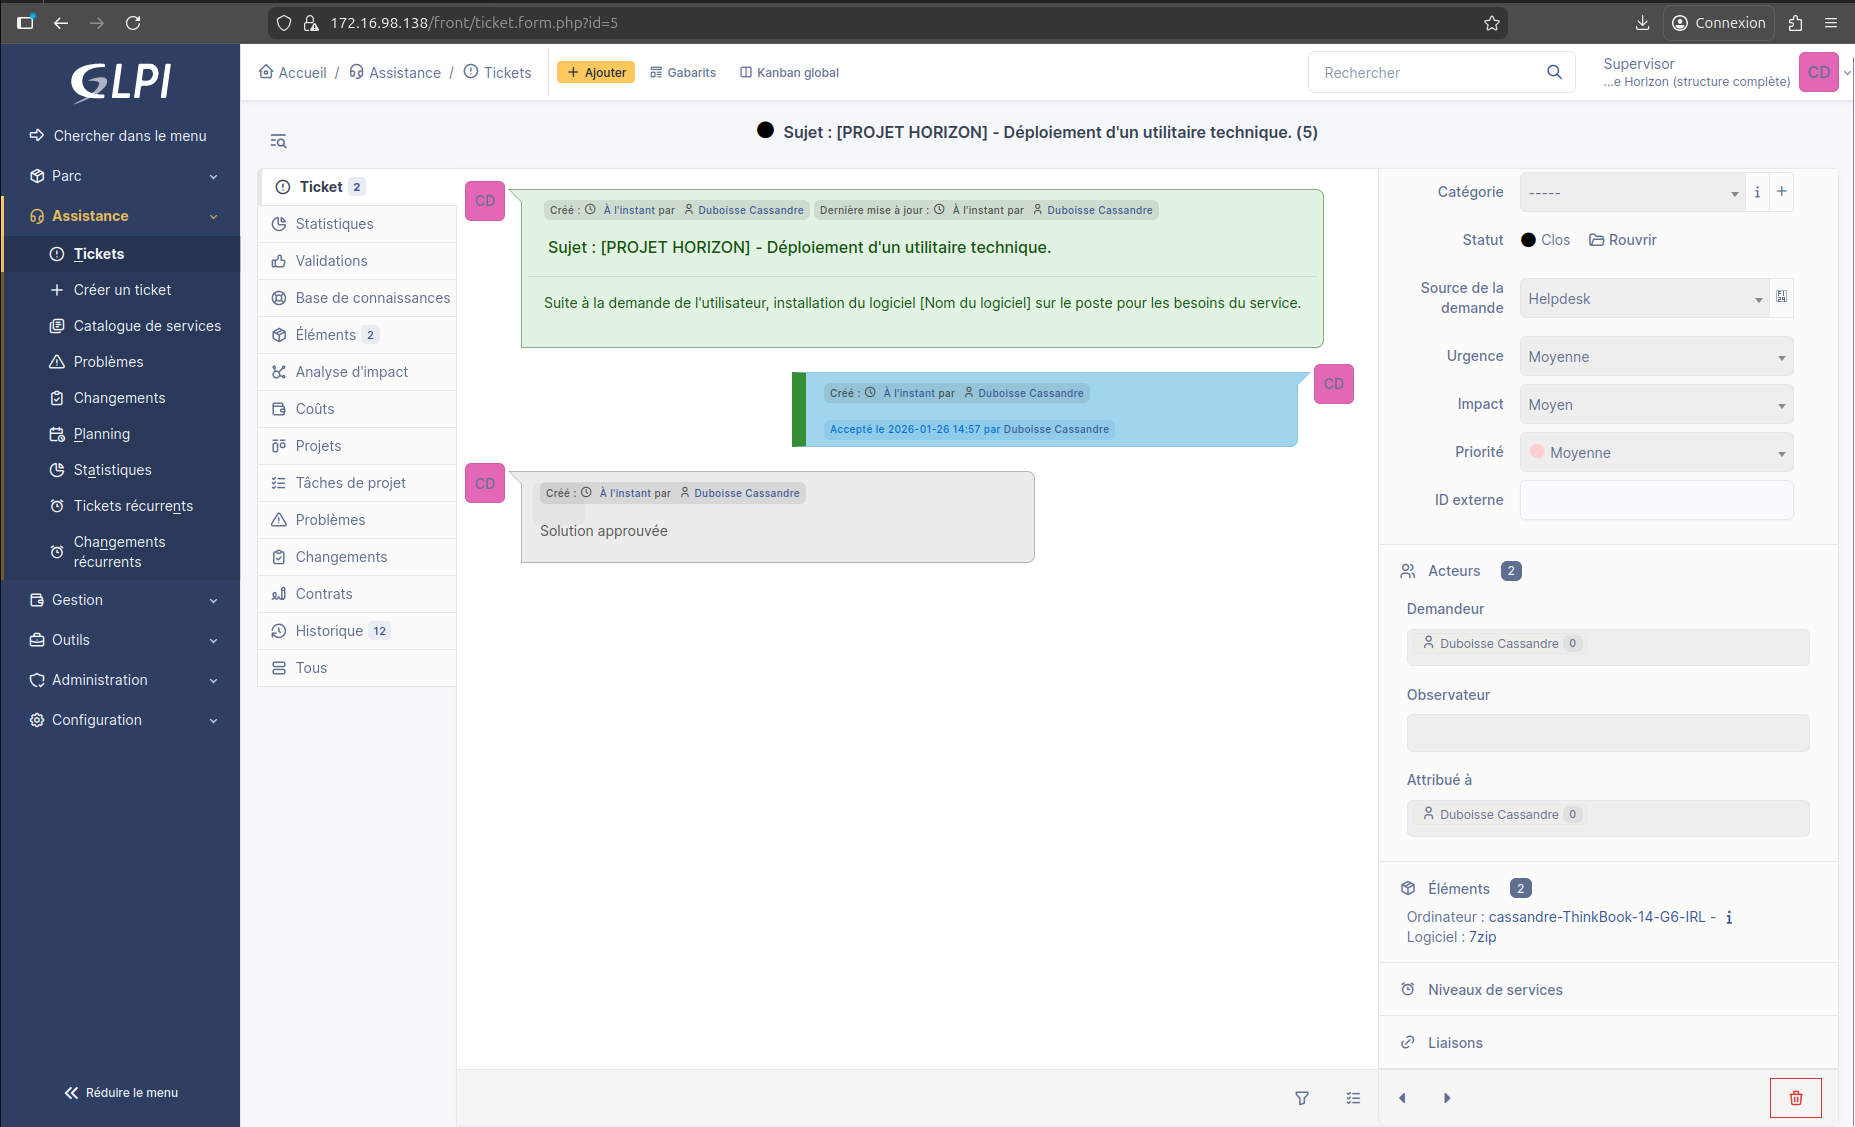
Capture de mon ticket de demande avec la solution
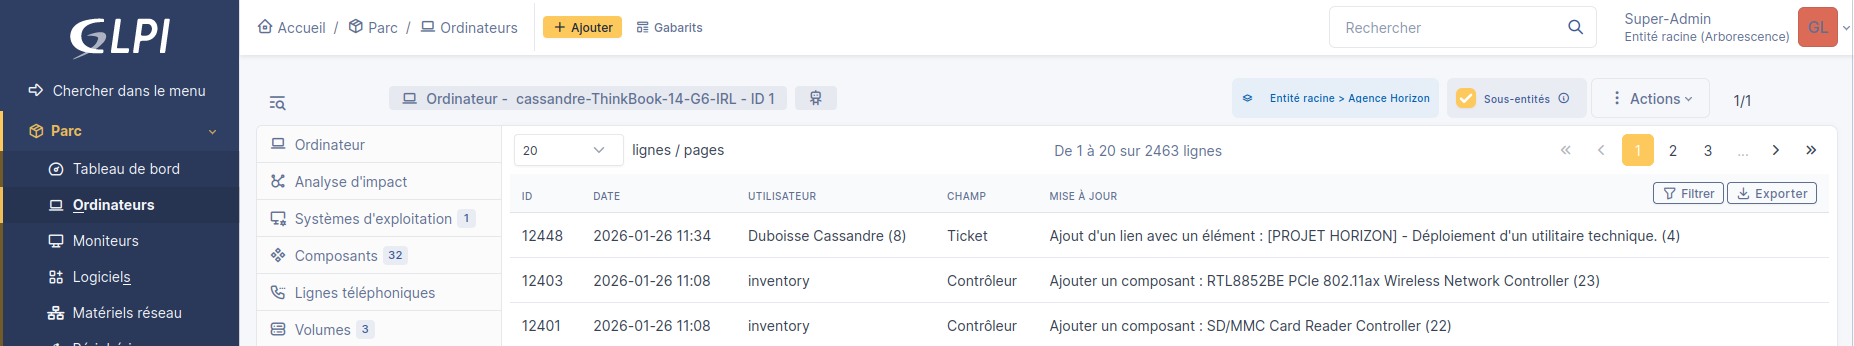
Capture de l'historique de l'actif montrant la double trace
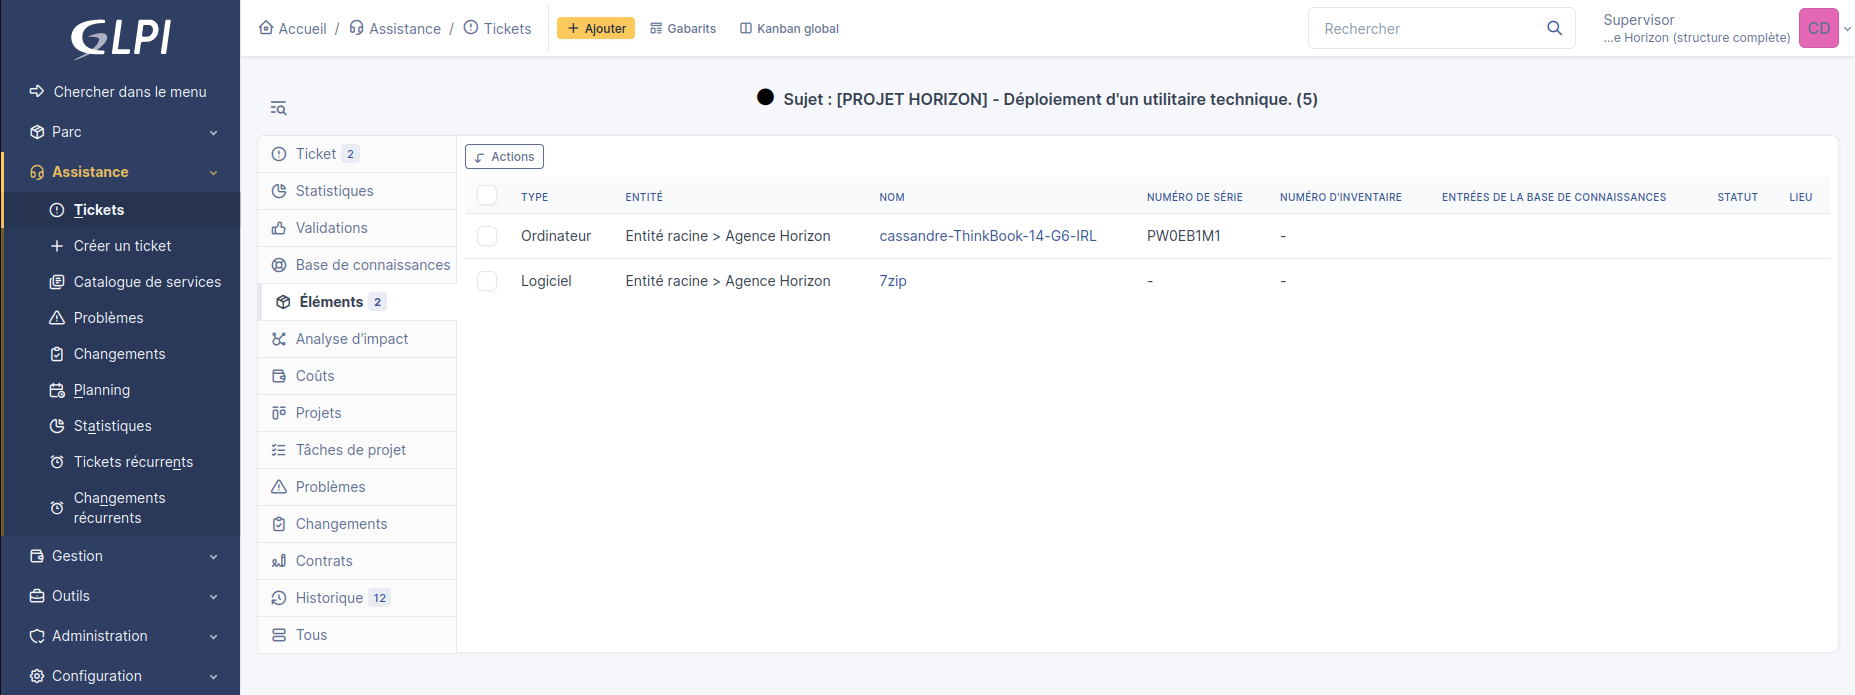
Capture des éléments associés
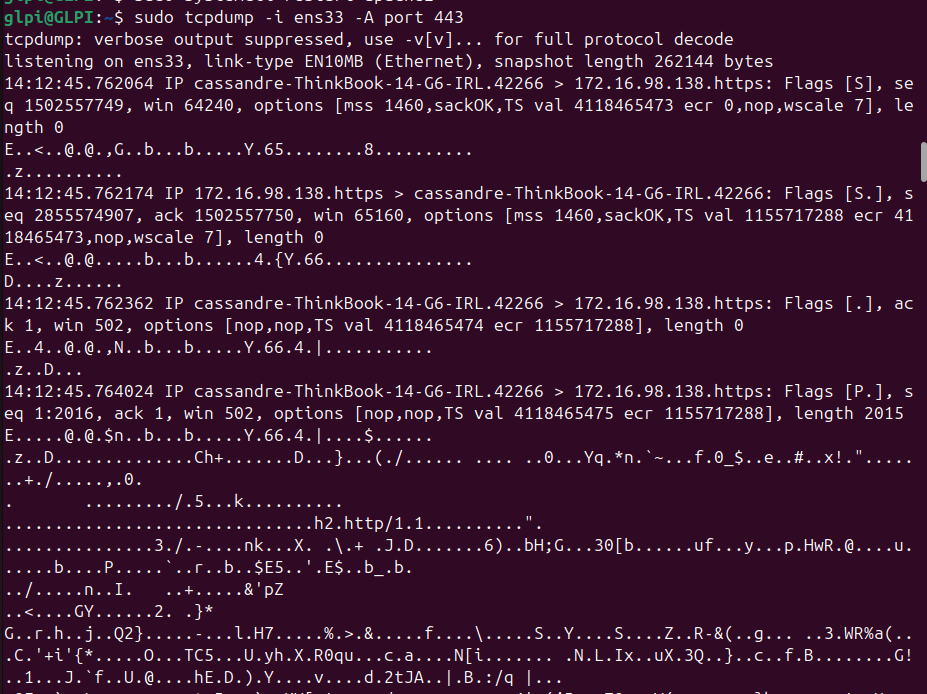
Capture de la commande sudo tcpdump -i ens33 -A port 443